
מה זה DFIR
מענה לאירועי סייבר מסביב לשעון, לארגונים שנפגעו מתקיפה או חושדים שנפגעו.
אני לוקח את האירוע לידיים מקצה לקצה: משלב הבנת היקף פעילות התוקף, דרך מניעת גישה וסילוק, ועד כתיבת דוח והמלצות להמשך עבודה בטוחה.
השעות הראשונות קובעות עד כמה האירוע יהיה חמור. פעולה מהירה מצמצמת את הנזק. פעולה לא זהירה משמידה בדיוק את הראיות שתצטרכו אחר כך, מול חברת הביטוח, הרגולטור, הלקוחות או בית המשפט.
איך עובדים: ידיים יציבות, שפה ברורה
שיטתי ומבוסס ראיות, אבל אף פעם לא נוקשה. אירועים אמיתיים כמעט אף פעם לא הולכים לפי הספר, ולכן ארבעת השלבים הם מצפן, לא תסריט.
קודם מקשיבים
שיחה קצרה כדי להבין מה קרה, מה מדאיג אתכם ואיך נראית תוצאה טובה עבור העסק שלכם.
מייצבים
אם יש אירוע פעיל, העדיפות היא בלימה ושימור ראיות. אם אין, מסכמים היקף, לוח זמנים ועלות לפני שמתחילים לעבוד.
חוקרים ומספקים
עבודה שיטתית ומבוססת ראיות, עם עדכונים שוטפים בשפה פשוטה, כך שתמיד תדעו איפה הדברים עומדים.
מחזקים
כל ליווי מסתיים בהמלצות מעשיות שאפשר באמת ליישם, מתועדפות לפי השפעה ולא לפי פחד.
למי זה מיועד
לכל ארגון שנמצא באירוע, או בחשד לאירוע. הסיבות הנפוצות לפנייה:
- פריצה לאפליקציה, לאתר או לבסיס נתונים. גישה לא מזוהה, או התראה שקפצה
- כופרה. קבצים מוצפנים, מערכות נעולות, התוקף דורש כסף בתמורה למידע שנגנב
- השתלטות על תיבת דואר. תיבה שמתנהגת בצורה חריגה, חשבוניות שהופנו, תשלום שנשלח לחשבון הלא נכון
- דליפת מידע. מידע ארגוני שצץ במקום שלא אמור, או גורם שטוען שהמידע בידיו
- התראת אבטחה לא מוסברת. התראת EDR או SIEM שאף אחד לא מצליח לסגור בביטחון
- חשד לגורם פנימי. עובד שלוקח איתו מידע בדרך החוצה
- גישה חריגה. התחברויות ממדינות לא מוכרות, מכשירי MFA חדשים, כללי העברת דואר שאף אחד לא יצר
מה מקבלים
- ציר זמן של האירוע. מה קרה, לפי הסדר, עם הראיה שמאחורי כל שלב
- היקף הנזק. אילו חשבונות, תיבות דואר, תחנות קצה ומידע נגעו באירוע
- שורש הבעיה. איך התוקף נכנס, והאם הפרצה עדיין פתוחה
- חתימות (IOC). להטמעה בכלי האבטחה שלכם, למניעת אירוע נוסף
- תוכנית פעולה לפי סדר עדיפויות. מה לבלום, מה לנקות ומה לבנות מחדש, ובאיזה סדר
- תקציר מנהלים. כתוב כך שהנהלה לא טכנית יכולה להחליט ולפעול לפיו
איך זה עובד
תגובה לאירוע מתנהלת כמעגל, לא כקו ישר. כל ממצא חדש יכול להחזיר את העבודה שלב אחורה, וזה חלק מהשיטה, לא עיכוב.
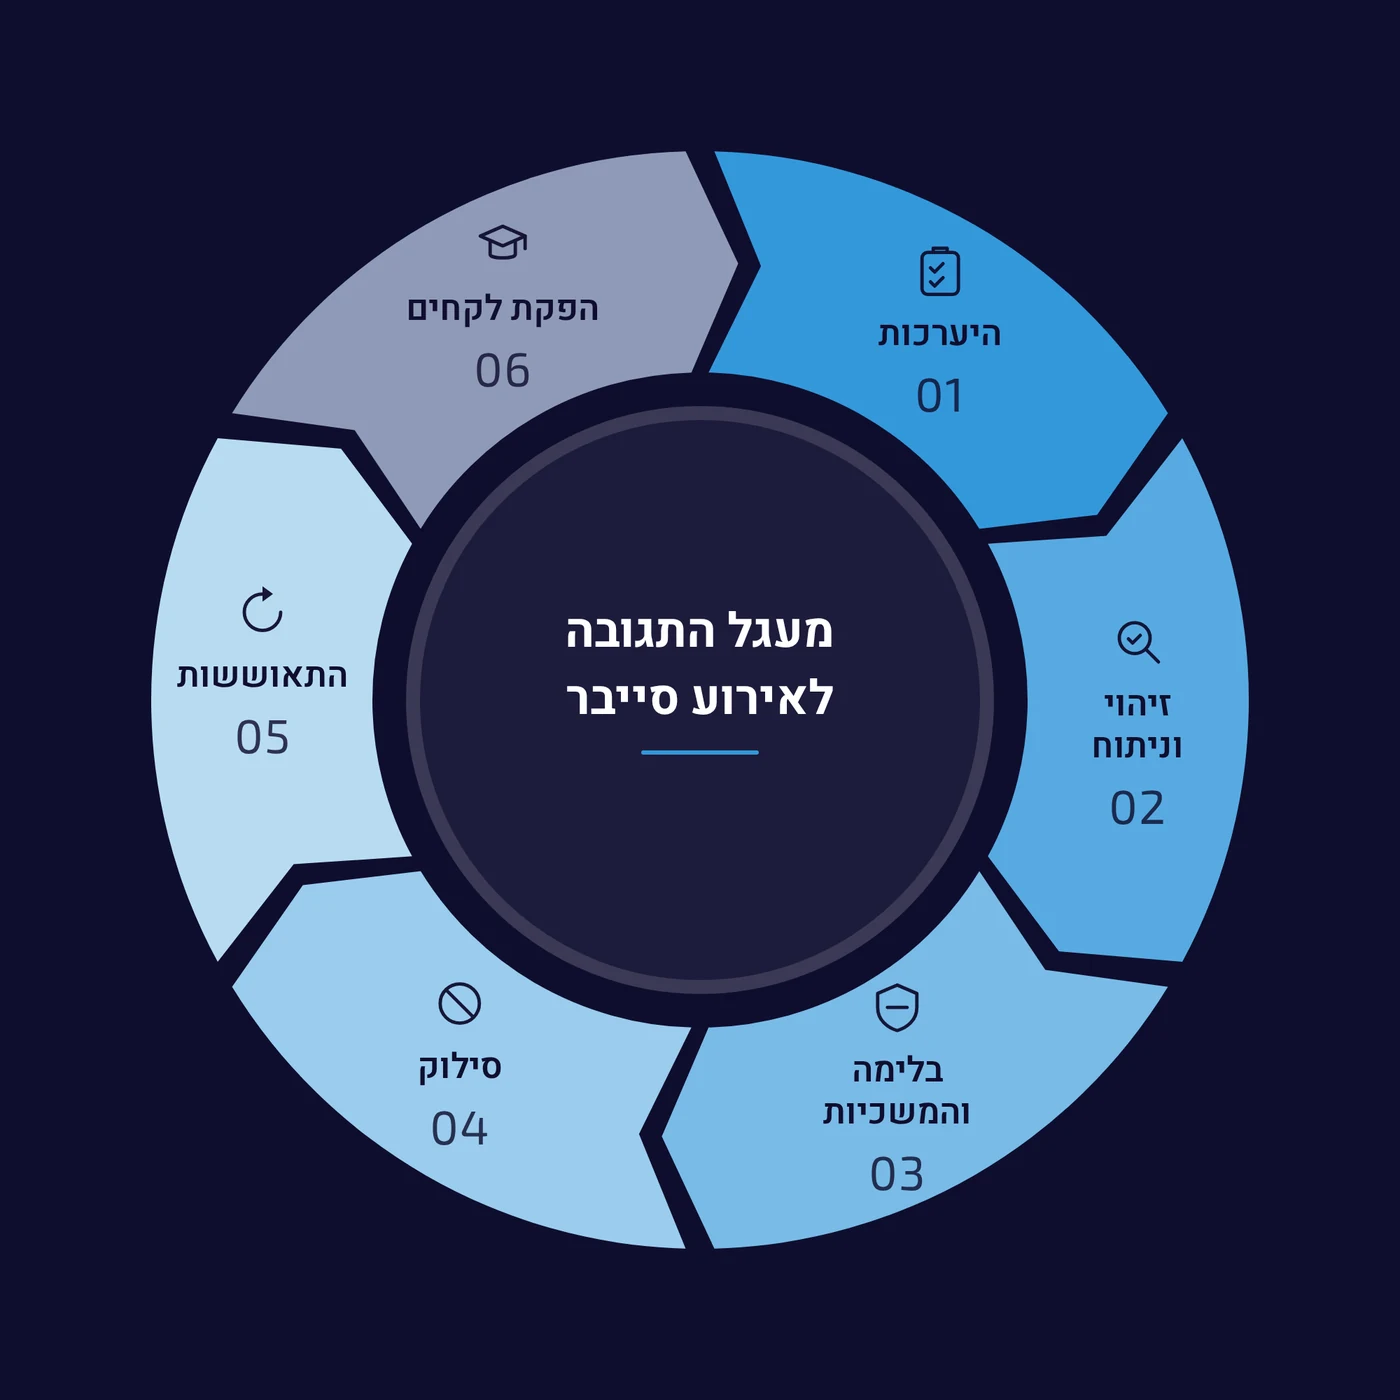
רוב העסקים מגיעים אליי אי שם באמצע המעגל: כשמשהו כבר התגלה, כשהאירוע מתפשט, או כשמבינים שלא נערכו לזה. לרוב שם מתחילה העבודה האמיתית. אני נכנס למעגל בנקודה שבה אתם נמצאים ועוזר לקדם את התגובה.
| שלב | מה קורה בו |
|---|---|
| 1 · היערכות ותגובה ראשונית | שיחת טריאז' מיידית: מה ידוע, במה להפסיק לגעת, ומה לשמר. עצות בלימה ראשונות אתם מקבלים כבר בשיחה הזו, לפני שהניירת נסגרת. |
| 2 · זיהוי וניתוח | איסוף ראיות (לוגים, העתקים פורנזיים, נתוני ביקורת מהענן ומהדואר) ובנייתם לציר זמן. כאן נענות שלוש השאלות שחשובות: מה קרה, עד לאן זה הגיע, והאם זה עדיין חי. |
| 3 · בלימה | התוקף מאבד גישה. הפעולות מתועדפות ומאושרות איתכם מראש, כדי שכלום לא ישבית את העסק בלי צורך. |
| 4 · סילוק | הסרת מנגנוני התמדה, כללים זדוניים, דלתות אחוריות וחשבונות עוינים, וסגירת דרך הכניסה המקורית. |
| 5 · התאוששות | חזרה מבוקרת לפעילות שוטפת, עם ניטור שמוודא שהתוקף לא חזר. |
| 6 · הפקת לקחים | הדוח הסופי, ולצידו סקירה לצוות הטכני ולהנהלה, עם הפערים שהאירוע חשף, מדורגים לפי מה לתקן קודם. |
מה אני צריך מכם
זה משתנה מלקוח ללקוח, אבל בפועל מדובר בשני דברים:
- גישה למערכות שבבדיקה. החשבונות, תיבות הדואר, תחנות הקצה או השרתים הרלוונטיים, בהרשאת קריאה בלבד בכל מקום שבו זה מספיק
- איש טכני או איש אבטחה אחד מצדכם. לביצוע פעולות מונעות ולהרחבת הגישה שלי עם התקדמות החקירה
יותר מזה לא צריך כדי להתחיל. השיחה הראשונה מתקיימת עוד לפני שכל זה מסודר.
מי מבצע את העבודה
אני מוביל את החקירה בעצמי. יש לכם איש קשר אחד, מהשיחה הראשונה ועד הדוח הסופי. כשאירוע דורש ידיים נוספות או התמחות ספציפית, אני מצרף אנשי מקצוע שעבדתי איתם, תחת אותם תנאי סודיות, ואתם תמיד יודעים מי נוגע במערכות שלכם.
סודיות
מה שתספרו לי, ומה שאמצא, נשאר בינינו. סודיות מלאה מובטחת לאורך כל העבודה וגם אחריה, ואפשר לחתום על הסכם סודיות עוד לפני שנכנסים לפרטי האירוע.
התקנים שלפיהם העבודה מתבצעת
- NIST SP 800-61r3. תהליך התגובה לאירוע
- NIST SP 800-86. טכניקות פורנזיות בתוך תהליך התגובה
- ISO/IEC 27037. זיהוי, איסוף ושימור ראיות דיגיטליות
- MITRE ATT&CK. תיאור התנהגות התוקף
אחרי האירוע
רוב האירועים מסתיימים ברשימה קצרה של פערים שהאירוע חשף. סגירת הפערים, בין אם הקשחה, בדיקה על שאר הסביבה, ציד איומים מתמשך או הדרכה לצוות, זמינה כהמשך עבודה.